Un SOC, c’est quoi exactement ?
Un Security Operations Center est un dispositif dédié à la surveillance de la sécurité informatique d’une organisation. Il combine généralement des technologies de détection, des outils d’analyse et l’intervention de professionnels capables d’interpréter les événements remontés par les différents systèmes.
L’idée est relativement simple : au lieu d’attendre qu’un incident soit visible, le SOC cherche à identifier les signes d’une activité anormale le plus tôt possible.
Protection et surveillance : deux choses différentes
Installer un antivirus ou un EDR sur les postes de travail est essentiel. Mais une solution de protection ne signifie pas nécessairement qu’une personne analyse en permanence ce qui se passe dans l’environnement informatique.
Un SOC ajoute cette dimension de surveillance et d’analyse. Il peut notamment corréler des événements provenant de différents équipements et services afin d’identifier des comportements qui seraient difficiles à repérer en examinant chaque système séparément.
Par exemple, une connexion inhabituelle, suivie d’une élévation de privilèges puis d’un accès à plusieurs ressources sensibles, peut constituer un signal important lorsqu’on considère l’ensemble des événements. Le SOC permet justement de replacer ces événements dans leur contexte.
Pourquoi la surveillance devient essentielle pour les PME
Les cyberattaques ne se produisent pas uniquement pendant les heures de bureau. Un compte peut être compromis le soir, une activité suspecte peut commencer durant le week-end ou une tentative d’intrusion peut être détectée plusieurs heures après son lancement.
Or, toutes les PME ne disposent pas d’une équipe informatique capable d’assurer une surveillance permanente.
Une équipe IT ne peut pas tout surveiller
Dans une PME, les collaborateurs IT ont généralement de nombreuses missions : assistance aux utilisateurs, gestion des postes, administration des serveurs, projets informatiques, maintenance, gestion du cloud ou encore support quotidien.
Ajouter une surveillance de sécurité 24h/24 à ces responsabilités peut être difficile, voire impossible.
Le SOC apporte alors une capacité de surveillance spécialisée sans nécessiter la constitution d’une équipe interne dédiée.
Comment fonctionne concrètement un SOC ?
Le fonctionnement d’un SOC repose sur plusieurs étapes complémentaires. La première consiste à collecter les événements provenant de différentes sources : postes de travail, serveurs, équipements réseau, services cloud, comptes utilisateurs ou applications.
Ces informations sont ensuite analysées afin de détecter des comportements pouvant correspondre à une menace.
La corrélation des événements
Un événement isolé n’est pas forcément inquiétant. Une connexion depuis un nouvel emplacement peut être parfaitement légitime. Une tentative de connexion échouée peut également être anodine. Mais plusieurs événements rapprochés peuvent raconter une histoire différente.
C’est là que la corrélation devient intéressante. Les outils de sécurité peuvent rapprocher différentes informations et faire ressortir des comportements inhabituels.
Le SOC intervient alors pour analyser ces alertes et déterminer si elles nécessitent une action.
Détection, analyse et réponse
Un SOC ne se limite pas à afficher des alertes. Son rôle consiste également à qualifier les événements et à contribuer à la réponse lorsqu’un incident est confirmé.
Selon la situation, cela peut notamment impliquer l’isolement d’un poste compromis, le blocage d’un compte ou l’analyse des traces laissées par une attaque.
L’objectif est de réduire le temps nécessaire pour détecter et contenir une menace.
Les principaux risques qu’un SOC peut aider à détecter
Un SOC peut contribuer à détecter des tentatives de compromission de comptes, des mouvements inhabituels dans le réseau, des comportements associés à des logiciels malveillants ou encore des activités pouvant précéder une attaque par ransomware.
Il peut également identifier des anomalies liées aux comptes utilisateurs ou aux environnements cloud.
Cette capacité devient intéressante lorsque l’entreprise utilise de nombreux services numériques et que son système d’information s’étend au-delà de ses locaux.
Le ransomware : un exemple parlant
Imaginons qu’un collaborateur ouvre une pièce jointe malveillante. Le malware commence à s’exécuter sur son poste et tente ensuite d’accéder à d’autres ressources du réseau.
Une protection endpoint peut détecter certains comportements et agir automatiquement, par exemple en isolant le poste.
Le SOC ajoute une vision plus globale : il peut analyser les événements associés et rechercher d’éventuels signes de propagation ou de compromission sur d’autres systèmes.
Cette approche permet de ne pas considérer le poste infecté comme un incident isolé, mais de chercher à comprendre l’étendue réelle de la menace.
Un SOC ne remplace pas les bonnes pratiques de cybersécurité
Il est important de le préciser : un SOC ne constitue pas une solution miracle. Il intervient comme une couche supplémentaire dans une stratégie de sécurité globale.
Une PME doit toujours disposer de protections fondamentales : systèmes à jour, mots de passe robustes, MFA, sauvegardes, protection des postes, gestion des droits et sensibilisation des collaborateurs.
Le SOC vient compléter cet ensemble en apportant davantage de visibilité et de capacité de détection.
Une approche en plusieurs couches
La cybersécurité peut être comparée à un système de défense composé de plusieurs niveaux.
- Le premier cherche à empêcher l’attaque
- Le second détecte les comportements suspects
- Le troisième permet de réagir lorsqu’un incident est identifié
Cette approche réduit la dépendance à une seule technologie. Même si une première protection est contournée, d’autres mécanismes peuvent permettre de détecter ou de limiter l’attaque.
Découvrir tous nos packs IT
Pourquoi externaliser un SOC lorsqu’on est une PME ?
Mettre en place un SOC en interne nécessite des compétences, des outils et du temps. Il faut notamment disposer de technologies de collecte et d’analyse des événements, mais également de personnes capables d’examiner les alertes et de déterminer lesquelles nécessitent une intervention.
Pour une PME, maintenir une telle organisation en interne peut représenter un investissement important.
L’externalisation permet de bénéficier de capacités de surveillance et d’expertise sans devoir constituer une équipe spécialisée.
Une surveillance adaptée aux ressources de la PME
L’un des intérêts d’un SOC externalisé est de pouvoir adapter le niveau de service aux besoins de l’entreprise. Toutes les PME n’ont pas le même niveau de risque, le même nombre de collaborateurs ou la même complexité informatique.
Une entreprise peut ainsi commencer par renforcer la surveillance de ses postes, de ses serveurs et de ses principaux services cloud, puis faire évoluer progressivement son dispositif.
Cette approche permet d’éviter le « tout ou rien » et de construire une sécurité proportionnée aux enjeux réels de l’organisation.
SOC, SIEM, EDR : comment s’y retrouver ?
Les termes utilisés en cybersécurité peuvent rapidement devenir difficiles à comprendre. Pour simplifier, on peut distinguer trois notions qui sont complémentaires plutôt que concurrentes.
- L’EDR (Endpoint Detection and Response) protège et surveille les terminaux tels que les ordinateurs et serveurs. Il analyse notamment les comportements afin de détecter des activités malveillantes.
- Le SIEM (Security Information and Event Management) centralise et analyse les événements provenant de différentes sources du système d’information. Il permet notamment de rechercher des corrélations entre plusieurs événements.
- Le SOC (Security Operations Center) correspond à l’organisation de surveillance et d’intervention qui s’appuie sur ces technologies et sur des compétences humaines pour détecter, analyser et traiter les incidents.
Quels bénéfices pour une PME ?
Pour une direction, l’intérêt d’un SOC peut se résumer autour d’un objectif : mieux maîtriser le risque cyber sans devoir tout gérer en interne.
Une surveillance renforcée permet d’améliorer la visibilité sur ce qui se passe réellement dans le système d’information. Les comportements suspects peuvent être identifiés plus rapidement et les incidents peuvent être pris en charge de manière structurée.
Le SOC contribue également à réduire la dépendance à la réaction humaine. Une entreprise qui découvre une attaque uniquement lorsqu’un collaborateur constate que ses fichiers sont chiffrés a déjà perdu un temps précieux. La surveillance permet au contraire de rechercher les signaux faibles avant que l’incident ne devienne évident.
Une question de temps
En cybersécurité, le temps est un facteur essentiel. Plus une menace reste présente dans un environnement, plus elle peut potentiellement se propager ou provoquer des dommages.
L’intérêt du SOC est donc moins de promettre une sécurité absolue que de réduire le délai entre détection, analyse et réaction.
Comment savoir si votre PME devrait envisager un SOC ?
Toutes les entreprises n’ont pas nécessairement besoin du même niveau de surveillance. Cependant, plusieurs situations peuvent justifier une réflexion.
C’est notamment le cas lorsque l’entreprise dépend fortement de son système informatique, utilise de nombreux services cloud, traite des données sensibles ou ne dispose pas des ressources internes nécessaires pour surveiller efficacement son environnement.
La question peut également se poser après une augmentation du télétravail, une croissance rapide de l’entreprise ou une multiplication des équipements et applications utilisés par les collaborateurs.
Dans ces situations, le système d’information devient plus difficile à surveiller manuellement.
Commencer par évaluer son niveau de sécurité
Avant de mettre en place un SOC, il est pertinent de réaliser un état des lieux. Cette analyse permet d’identifier les éventuelles lacunes et de déterminer quelles capacités de surveillance doivent être renforcées.
Quels équipements sont surveillés ? Quels événements sont actuellement journalisés ? Les alertes sont-elles réellement analysées ? Les comptes sensibles sont-ils protégés ? Les postes sont-ils équipés d’une solution EDR ? Que se passe-t-il lorsqu’une activité suspecte est détectée ?
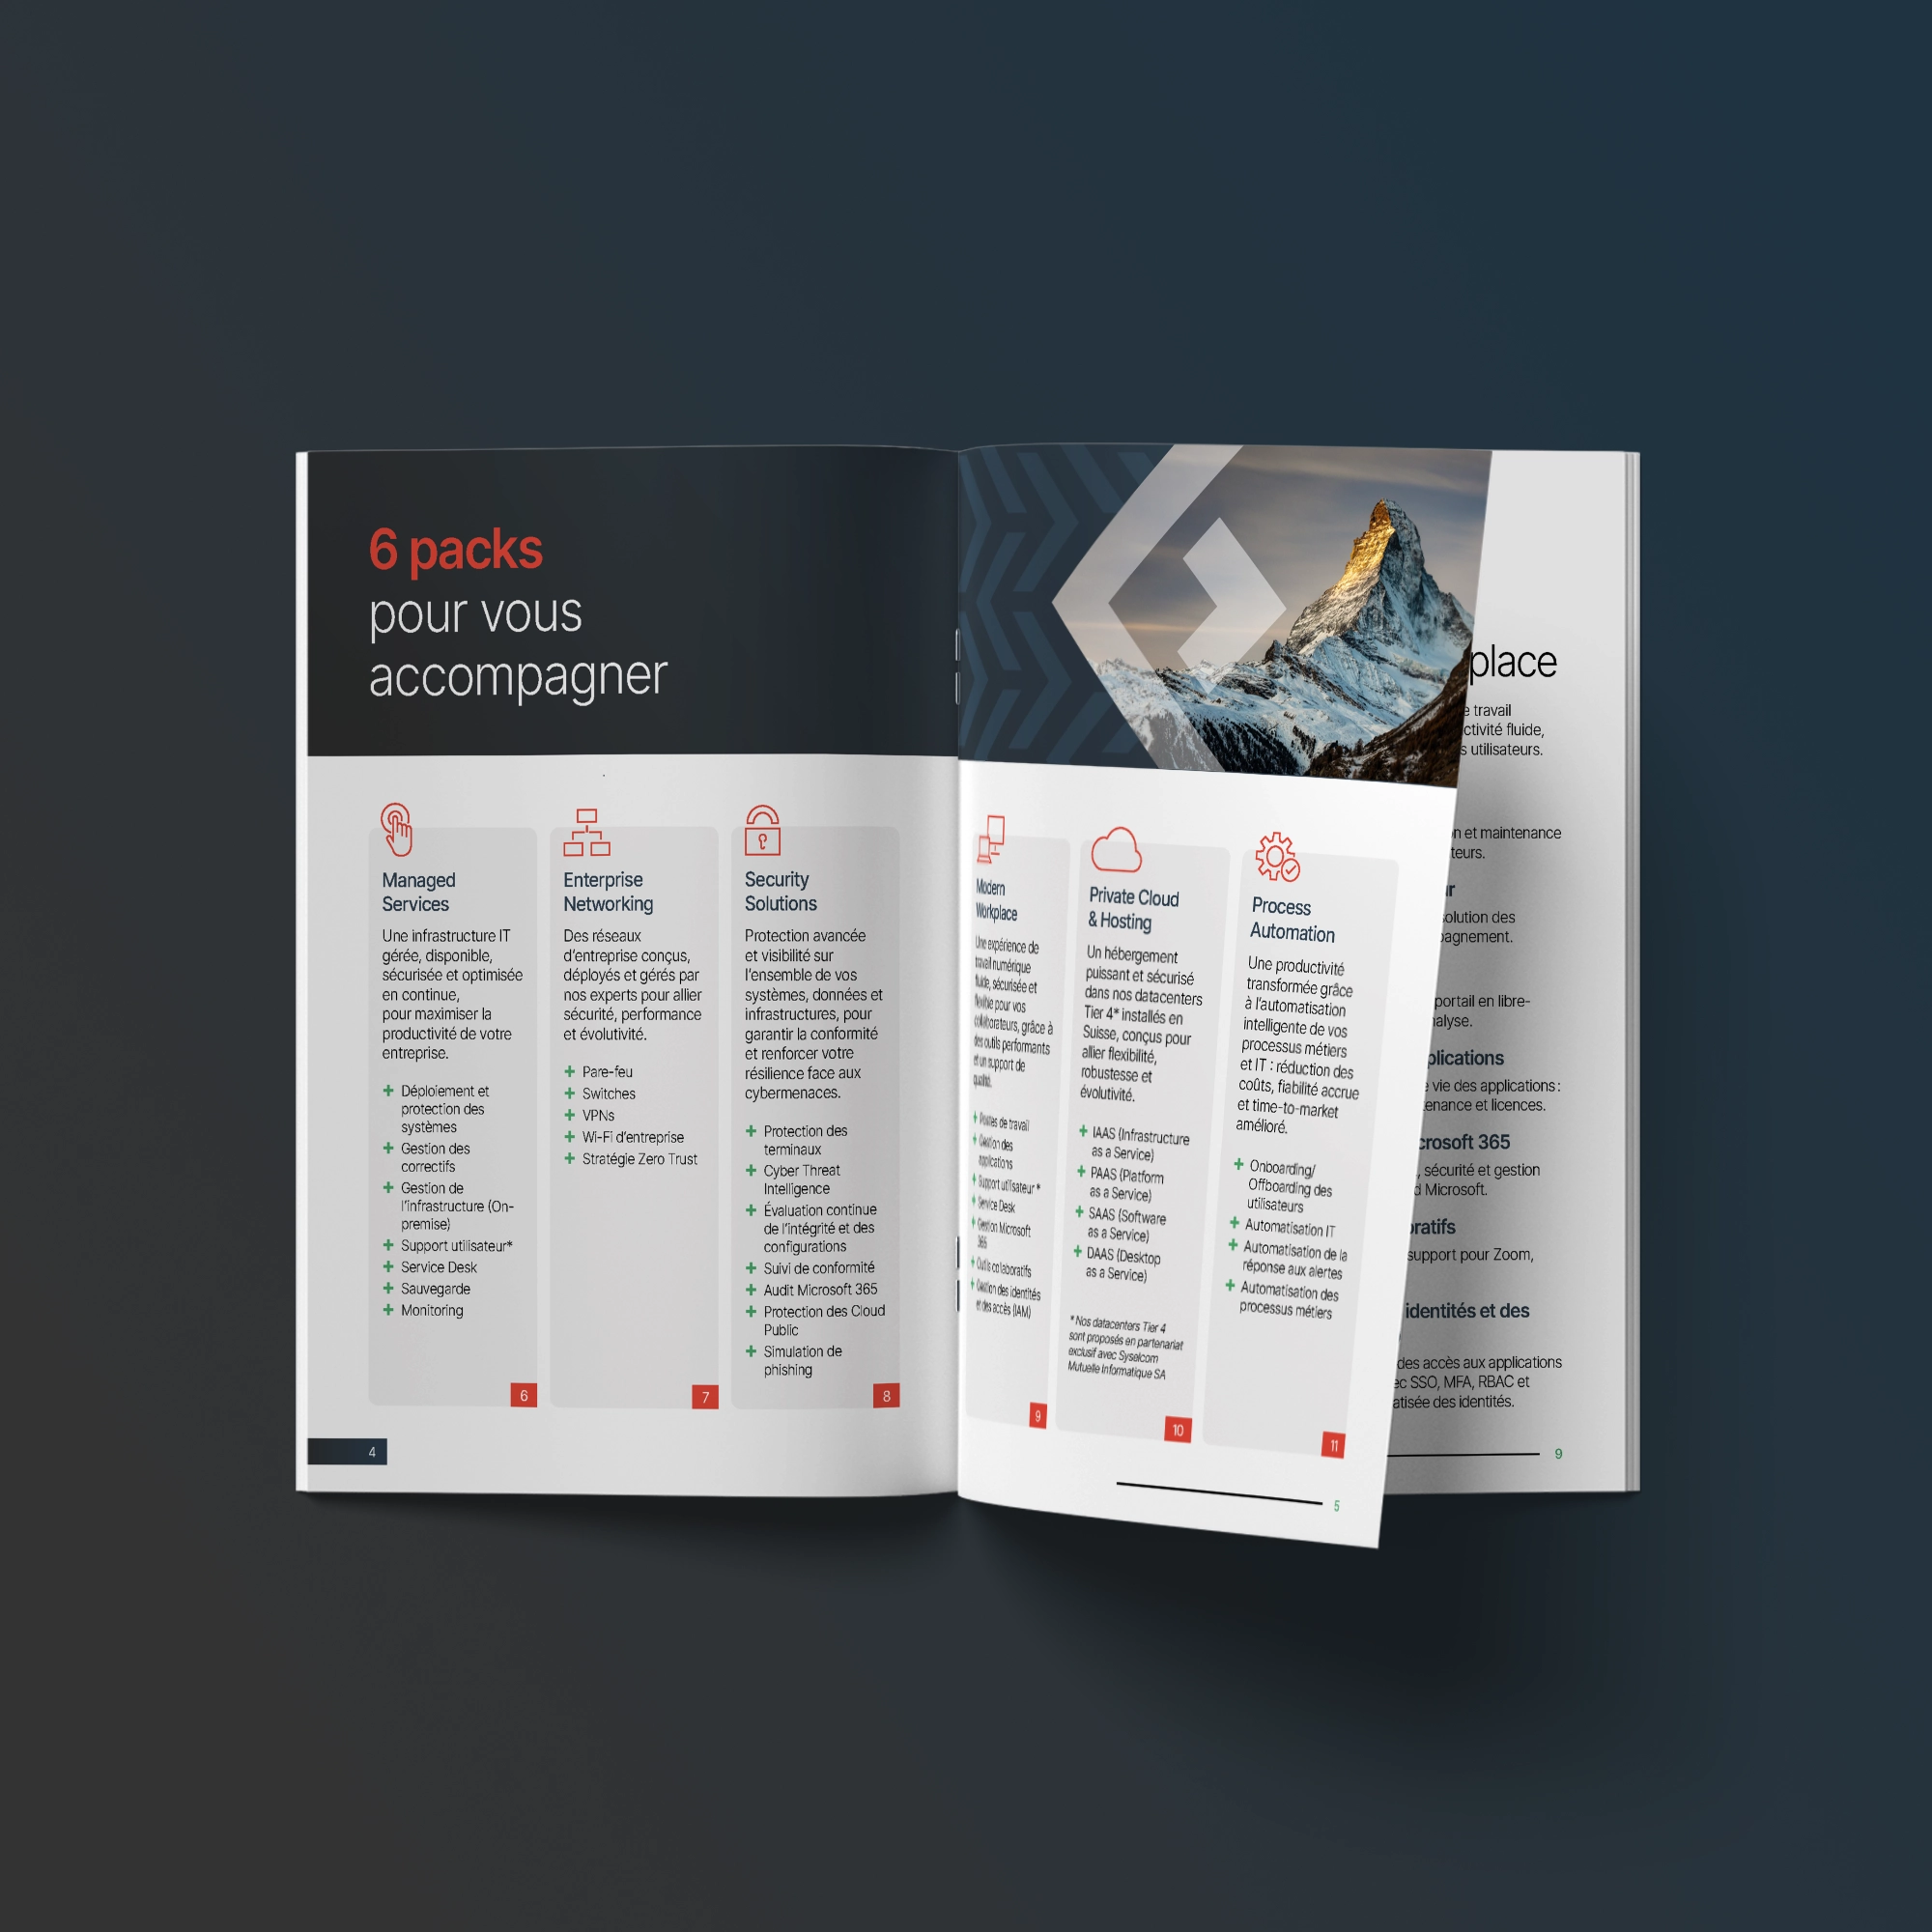
Choisir un partenaire suisse
Téléchargez gratuitement notre catalogue de services IT et explorez nos 6 packs conçus pour simplifier et sécuriser la gestion de votre informatique. Gestion complète de l’infrastructure, réseaux sécurisés, cybersécurité avancée, modern workplace, hébergement souverain en Suisse et automatisation des processus : nous vous aidons à gagner en sérénité et en sécurité, tout en vous concentrant pleinement sur votre cœur de métier.
Télécharger le catalogueConclusion : le SOC apporte une capacité de surveillance supplémentaire aux PME
La cybersécurité ne consiste plus uniquement à installer des protections et à espérer qu’elles bloqueront toutes les menaces.
Les entreprises doivent également être capables de détecter les comportements suspects, comprendre ce qui se passe dans leur environnement et réagir rapidement lorsqu’un incident survient.
C’est précisément le rôle d’un Security Operations Center.
Pour une PME, le SOC permet de bénéficier d’une surveillance spécialisée sans nécessairement disposer d’une équipe de cybersécurité complète en interne. Associé à des solutions comme l’EDR, le SIEM, la détection des vulnérabilités et la supervision des événements, il constitue une couche supplémentaire dans une stratégie de protection globale.
L’enjeu n’est donc pas de savoir si une PME est « suffisamment grande » pour avoir besoin d’un SOC. Il s’agit plutôt de déterminer quel niveau de surveillance est nécessaire au regard de son activité, de ses données, de son infrastructure et de son exposition aux risques.
Dans un environnement informatique qui évolue en permanence, savoir ce qui se passe est devenu presque aussi important que savoir comment se protéger.